Сигурност и сертифициране
Сертифицирано като медицинско изделие, одитирано за информационна сигурност.
monaOS е медицинско изделие от клас IIa съгласно MDR на ЕС. Системата за управление на качеството на Clinomic е сертифицирана по ISO 13485 от TÜV SÜD, информационната ѝ сигурност по ISO/IEC 27001 от TÜV NORD CERT, а Clinomic Cloud Services притежават атестация BSI C5 Type 2 за периода юни 2025 до май 2026 (основни критерии), одитирана от IT AUDIT GmbH.
Сертифицирано
Сертифицирани и атестирани, с всеки документ за изтегляне
MDR на ЕС, клас IIa
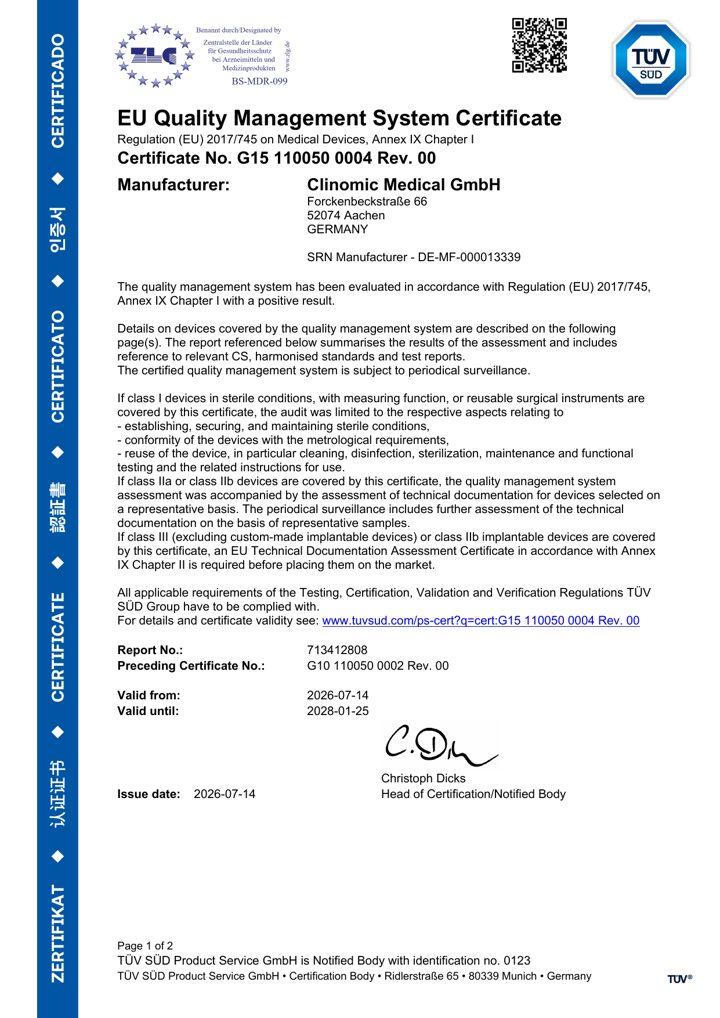
ЕС сертификат за система за управление на качеството съгласно Регламента за медицинските изделия, приложение IX, за софтуер като медицинско изделие от клас IIa.
- Издаден от
- TÜV SÜD Product Service, нотифициран орган 0123
- Притежател
- Clinomic Medical GmbH
- Валиден
- До 25 януари 2028 г.
ISO 13485
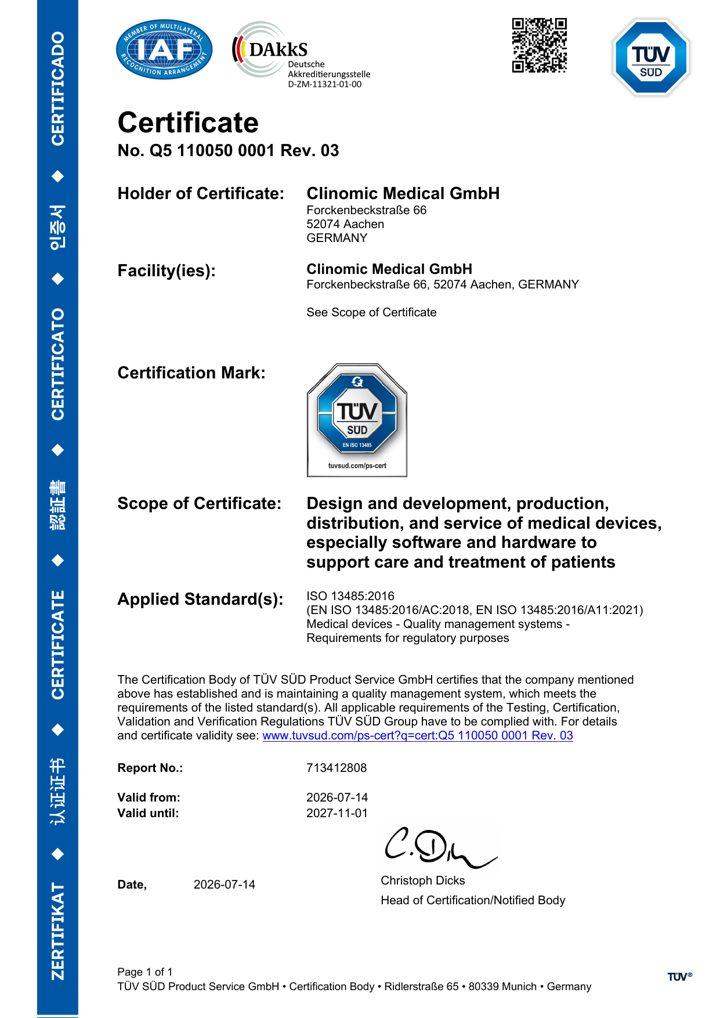
Управление на качеството при проектирането, разработването, производството, дистрибуцията и обслужването на медицински изделия.
- Издаден от
- TÜV SÜD Product Service
- Притежател
- Clinomic Medical GmbH
- Валиден
- До 1 ноември 2027 г.
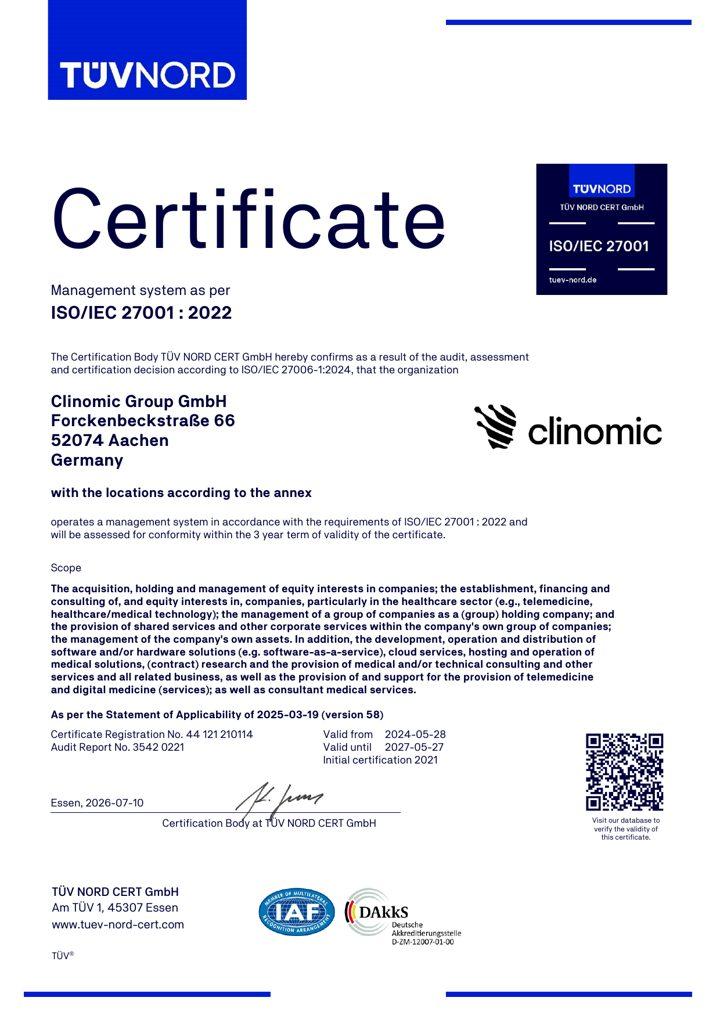
ISO/IEC 27001
Управление на информационната сигурност за групата, включително софтуер като услуга, облачни услуги и хостинг и експлоатация на медицински решения.
- Издаден от
- TÜV NORD CERT
- Притежател
- Clinomic Group GmbH, с обектите, посочени в приложението
- Валиден
- До 27 май 2027 г.
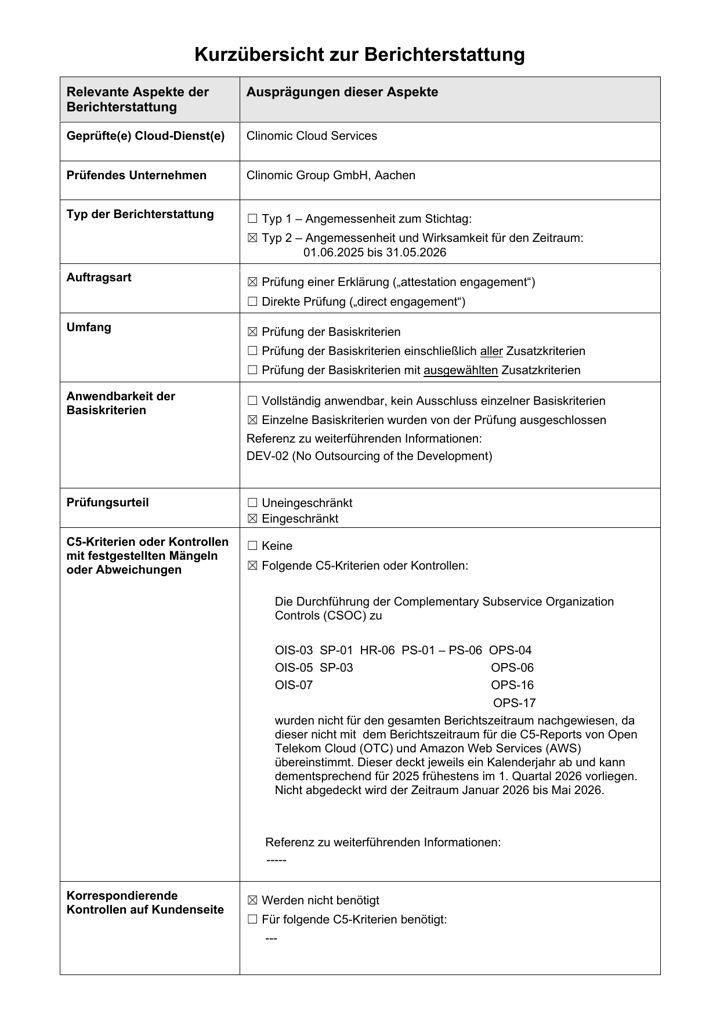
BSI C5 Type 2
Атестация тип 2 по германския федерален каталог за облачна сигурност (BSI C5) за Clinomic Cloud Services.
- Услуга
- Clinomic Cloud Services
- Период
- Юни 2025 г. до май 2026 г., основни критерии
- Одитор
- IT AUDIT GmbH
- Отчет
- Обобщение, на немски
В продукта
Всеки запис има автор, всяка промяна има история
Лично вписване
Болнични данни за вход или карта на терминала до леглото, а сесията се заключва след неактивност.
Повторно вписване там, където е важно
Ограничените клинични операции изискват повторно удостоверяване, преди да бъдат изпълнени.
Роли, които отговарят на отделението
Лекар, медицинска сестра, администратор. Промените, въведени от сестринския персонал, изчакват потвърждение от лекар.
Всяка промяна е записана
Всяко запазване носи името на специалиста, със стойността на полето преди и след това.
Множество клиенти, по един клиент за всяка болница
Данните на всяка болница са разделени в слоя данни и в контрола на достъпа и достигат до собствения ѝ клиент през една криптирана, дефинирана връзка.
Изследвания върху деидентифицирани данни
Между документацията и всяко вторично използване стои етап на деидентификация.
Често задавани въпроси
Въпросите, които служителите по сигурността задават първо
Кой може да вижда данните на пациентите?
Потребители, които са влезли лично, в рамките на своята роля. Ролите се конфигурират за всяка болница по време на внедряването и всеки достъп може да бъде приписан.
Какво се записва, когато стойност се промени?
Одитната следа записва полето, стойността му преди и след, времето и пълното име на медицинския специалист. Предишните стойности се запазват, а записите, маркирани като въведени по грешка, остават в одитната следа.
Можем ли да проверим сертификатите?
Да. Всеки сертификат посочва своя сертифициращ орган и регистрационен номер; TÜV SÜD и TÜV NORD CERT публикуват проверки на валидността онлайн, а PDF файловете са свързани на тази страница и в раздела Инструкции за употреба.
Изпратете ни Вашия въпросник за сигурност
Отговаряме на него с хората, които изградиха и експлоатират платформата, и показваме на Вашия екип контролите върху работеща инсталация.