Segurança e certificação
Certificado como dispositivo médico, auditado quanto à segurança da informação.
O monaOS é um dispositivo médico de classe IIa ao abrigo do MDR da UE. A gestão da qualidade da Clinomic está certificada segundo a ISO 13485 pela TÜV SÜD, a sua segurança da informação segundo a ISO/IEC 27001 pela TÜV NORD CERT, e os Clinomic Cloud Services têm uma atestação BSI C5 Type 2 para junho de 2025 a maio de 2026 (critérios básicos), auditada pela IT AUDIT GmbH.
Certificado
Certificado e atestado, com todos os documentos para descarregar
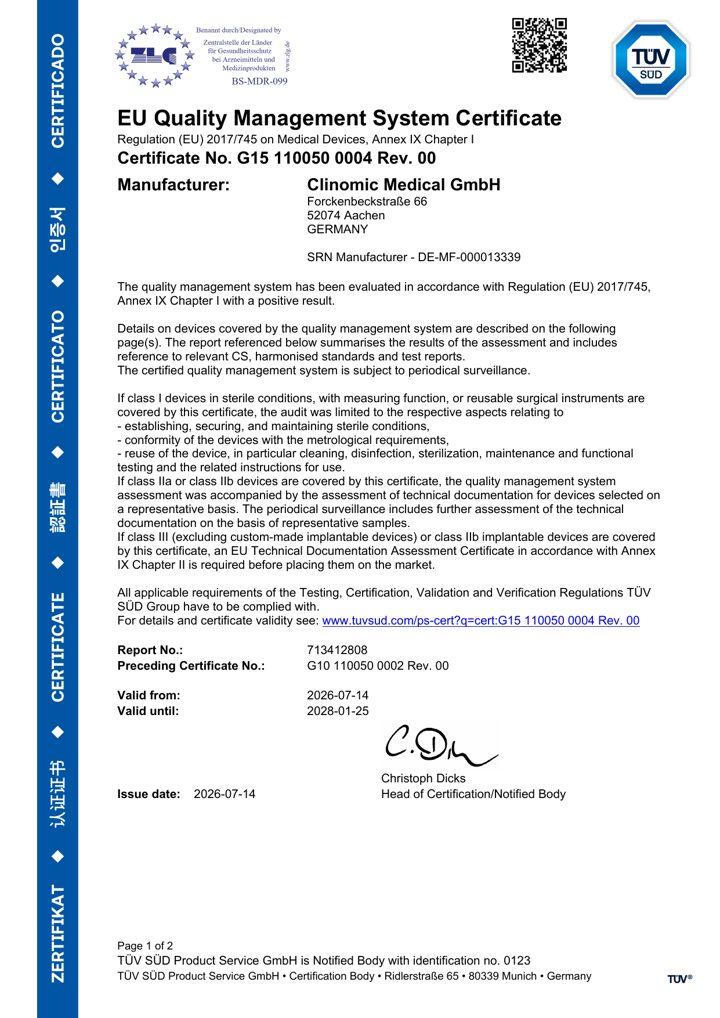
MDR da UE, Classe IIa
Certificado UE do sistema de gestão da qualidade ao abrigo do Regulamento relativo aos Dispositivos Médicos, Anexo IX, para software como dispositivo médico da Classe IIa.
- Emitido por
- TÜV SÜD Product Service, organismo notificado 0123
- Titular
- Clinomic Medical GmbH
- Válido
- Até 25 de janeiro de 2028
ISO 13485
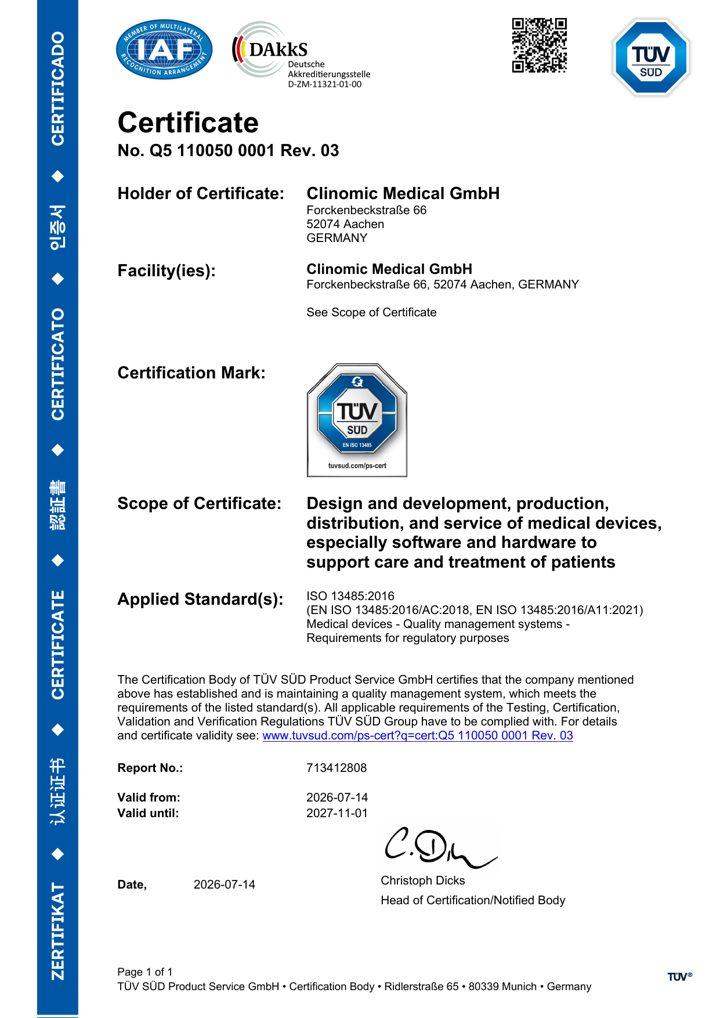
Gestão da qualidade para a conceção, desenvolvimento, produção, distribuição e assistência de dispositivos médicos.
- Emitido por
- TÜV SÜD Product Service
- Titular
- Clinomic Medical GmbH
- Válido
- Até 1 de novembro de 2027
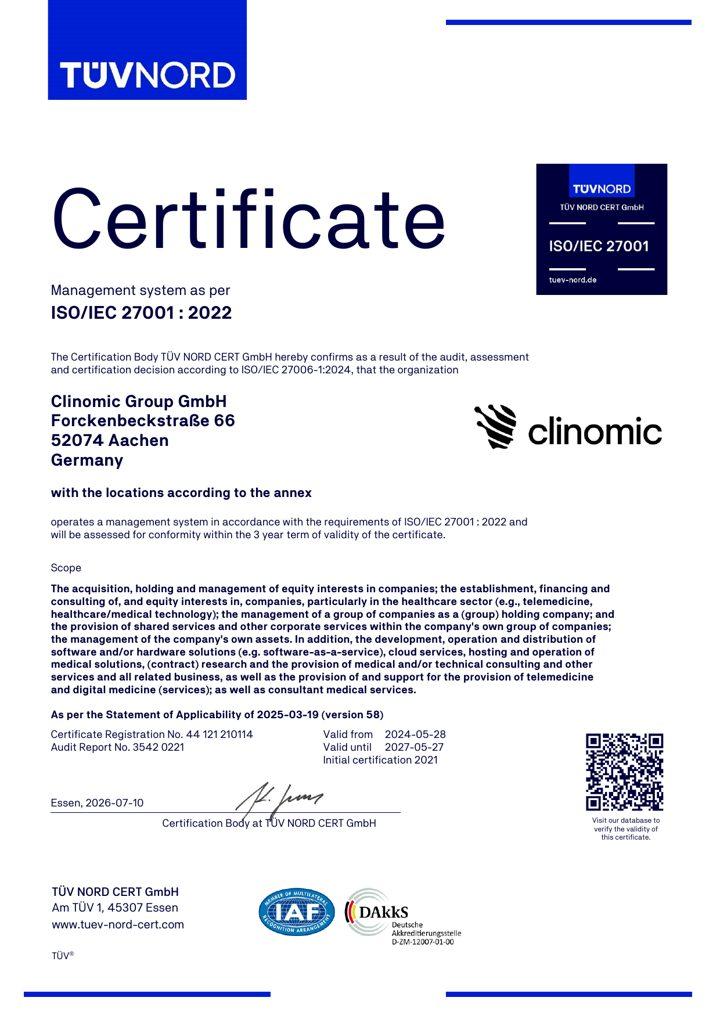
ISO/IEC 27001
Gestão da segurança da informação para o grupo, incluindo software como serviço, serviços de nuvem e o alojamento e operação de soluções médicas.
- Emitido por
- TÜV NORD CERT
- Titular
- Clinomic Group GmbH, com as localizações indicadas no anexo
- Válido
- Até 27 de maio de 2027
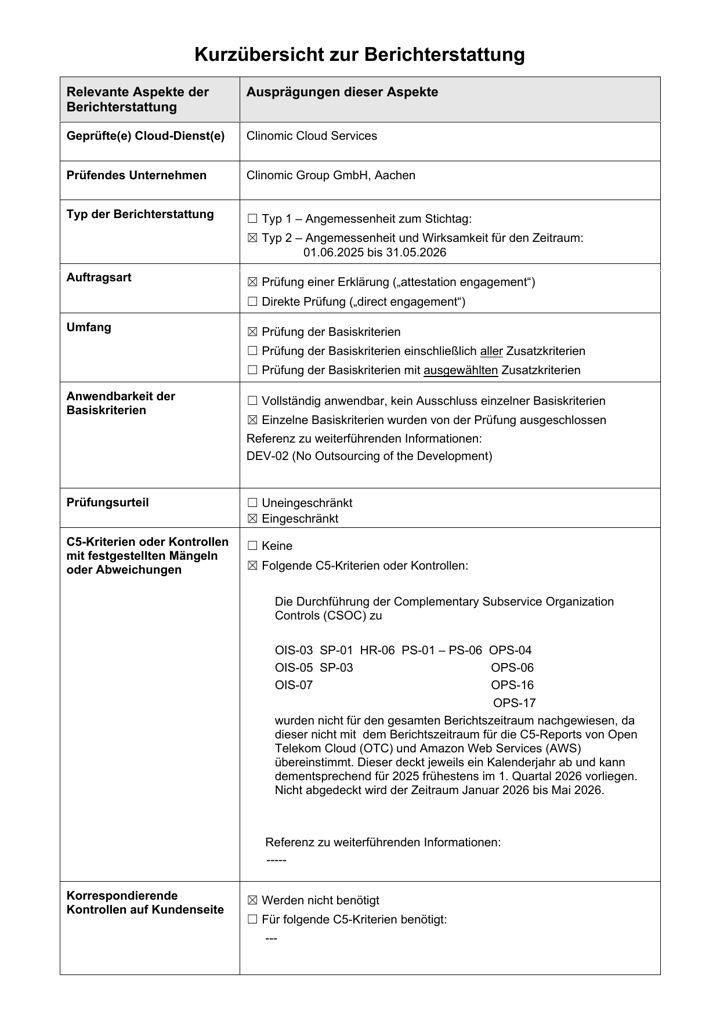
BSI C5 Type 2
Atestado Tipo 2 segundo o catálogo federal alemão de segurança na nuvem (BSI C5) para os Clinomic Cloud Services.
- Serviço
- Clinomic Cloud Services
- Período
- Junho de 2025 a maio de 2026, critérios básicos
- Auditor
- IT AUDIT GmbH
- Relatório
- Resumo, em alemão
No produto
Cada entrada tem um autor, cada alteração um histórico
Autenticação pessoal
Credenciais do hospital ou um cartão no terminal de cabeceira, e a sessão bloqueia após inatividade.
Uma segunda autenticação onde importa
As operações clínicas restritas pedem nova autenticação antes de serem executadas.
Perfis que correspondem ao serviço
Médico, enfermeiro, administrador. As alterações introduzidas pela enfermagem aguardam a confirmação de um médico.
Cada alteração registada
Cada gravação inclui o nome do profissional, com o valor do campo antes e depois.
Multi-inquilino, um inquilino por hospital
Os dados de cada hospital estão separados na camada de dados e no controlo de acessos, e chegam ao seu próprio inquilino através de uma ligação definida e encriptada.
Investigação com dados desidentificados
Uma etapa de desidentificação situa-se entre o registo e cada utilização secundária.
Perguntas frequentes
As primeiras perguntas dos responsáveis de segurança
Quem pode ver os dados dos doentes?
Utilizadores que iniciaram sessão pessoalmente, dentro da sua função. As funções são configuradas por hospital durante a implementação e cada acesso é atribuível.
O que é registado quando um valor muda?
O registo de auditoria regista o campo, o valor antes e depois, a hora e o nome completo do profissional. Os valores anteriores são mantidos, e as entradas marcadas como introduzidas por erro ficam no registo de auditoria.
Podemos verificar os certificados?
Sim. Cada certificado indica o organismo de certificação e o número de registo; a TÜV SÜD e a TÜV NORD CERT publicam verificações de validade online, e os PDF estão disponíveis nesta página e em Instruções de utilização.
Traga o seu questionário de segurança
Respondemos-lhe com as pessoas que construíram e operam a plataforma, e mostramos à sua equipa os controlos numa instalação real.