Sicherheit und Zertifizierung
Als Medizinprodukt zertifiziert, auf Informationssicherheit geprüft.
monaOS ist ein Medizinprodukt der Klasse IIa nach EU-MDR. Das Qualitätsmanagement von Clinomic ist von TÜV SÜD nach ISO 13485 zertifiziert, die Informationssicherheit von TÜV NORD CERT nach ISO/IEC 27001, und die Clinomic Cloud Services verfügen über ein BSI-C5-Typ-2-Testat für Juni 2025 bis Mai 2026 (Basiskriterien), geprüft von der IT AUDIT GmbH.
Zertifiziert
Zertifiziert und testiert, alle Dokumente zum Herunterladen
EU-MDR, Klasse IIa
EU-Zertifikat über das Qualitätsmanagementsystem nach der Medizinprodukteverordnung, Anhang IX, für Software als Medizinprodukt der Klasse IIa.
- Ausgestellt von
- TÜV SÜD Product Service, Benannte Stelle 0123
- Inhaber
- Clinomic Medical GmbH
- Gültig
- Bis 25. Januar 2028
ISO 13485
Qualitätsmanagement für Design, Entwicklung, Produktion, Vertrieb und Service von Medizinprodukten.
- Ausgestellt von
- TÜV SÜD Product Service
- Inhaber
- Clinomic Medical GmbH
- Gültig
- Bis 1. November 2027
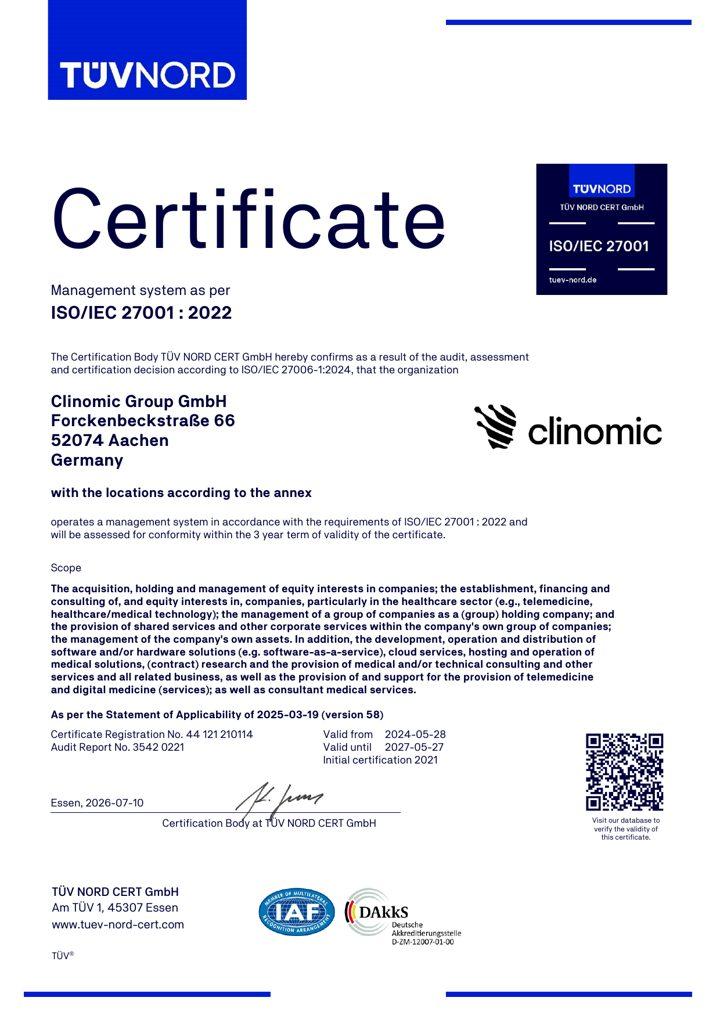
ISO/IEC 27001
Informationssicherheitsmanagement für die Gruppe, einschließlich Software as a Service, Cloud-Diensten sowie Hosting und Betrieb medizinischer Lösungen.
- Ausgestellt von
- TÜV NORD CERT
- Inhaber
- Clinomic Group GmbH, mit den Standorten im Anhang
- Gültig
- Bis 27. Mai 2027
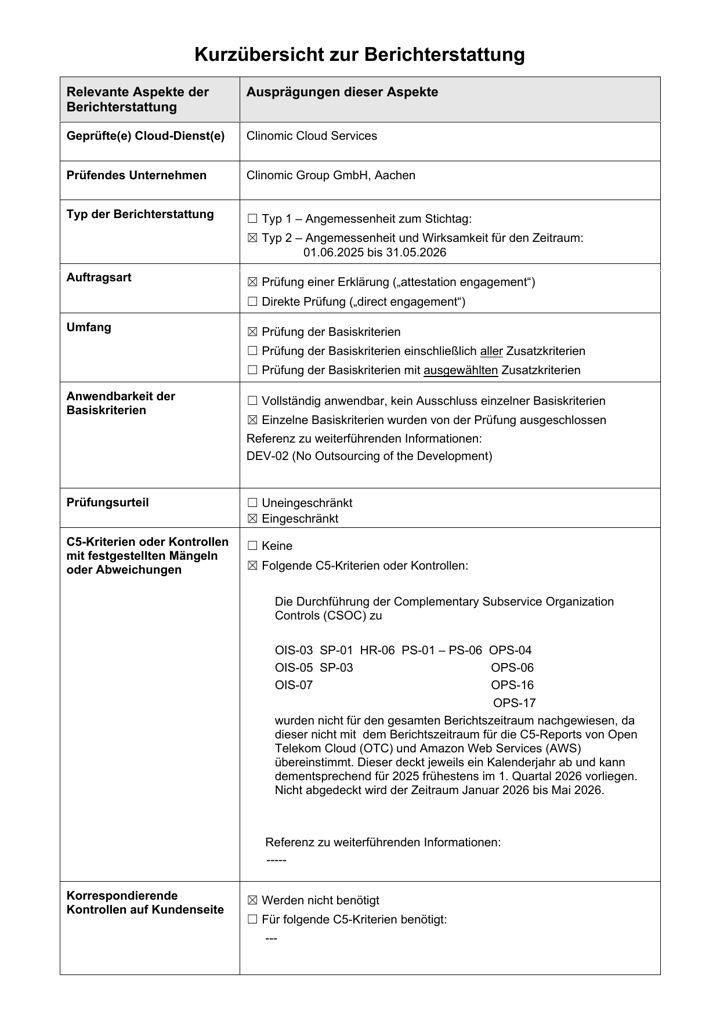
BSI C5 Type 2
Type-2-Testat nach dem Cloud-Sicherheitskatalog des Bundes (BSI C5) für die Clinomic Cloud Services.
- Dienst
- Clinomic Cloud Services
- Zeitraum
- Juni 2025 bis Mai 2026, Basiskriterien
- Prüfer
- IT AUDIT GmbH
- Bericht
- Zusammenfassung (Deutsch)
Im Produkt
Jeder Eintrag hat einen Autor, jede Änderung einen Verlauf
Persönliche Anmeldung
Anmeldung mit Krankenhaus-Zugangsdaten oder per Ausweis am Bettplatz-Terminal; bei Inaktivität sperrt sich die Sitzung.
Eine zweite Anmeldung, wo es darauf ankommt
Eingeschränkte klinische Vorgänge erfordern vor der Ausführung eine erneute Authentifizierung.
Rollen, die zur Station passen
Ärztin oder Arzt, Pflegekraft, Administrator. Von der Pflege eingegebene Änderungen warten auf ärztliche Bestätigung.
Jede Änderung protokolliert
Jede Speicherung trägt den Namen der handelnden Person, dazu den Feldwert davor und danach.
Mandantenfähig, ein Mandant pro Krankenhaus
Die Daten jedes Krankenhauses sind in der Datenschicht und in der Zugriffskontrolle getrennt. Sie erreichen den eigenen Mandanten über eine einzige verschlüsselte, definierte Verbindung.
Forschung mit de-identifizierten Daten
Zwischen der Akte und jeder Sekundärnutzung liegt eine De-Identifizierungsstufe.
FAQ
Was Sicherheitsbeauftragte zuerst fragen
Wer kann Patientendaten sehen?
Persönlich angemeldete Benutzer, im Rahmen ihrer Rolle. Die Rollen werden bei der Einführung je Krankenhaus konfiguriert, und jeder Zugriff lässt sich einer Person zuordnen.
Was wird festgehalten, wenn sich ein Wert ändert?
Der Audit-Trail hält das Feld fest, den Wert vorher und nachher, den Zeitpunkt und den vollständigen Namen der ändernden Person. Frühere Werte bleiben erhalten, und als Fehleintrag markierte Einträge bleiben im Audit-Trail.
Können wir die Zertifikate prüfen?
Ja. Jedes Zertifikat nennt Zertifizierungsstelle und Registriernummer. TÜV SÜD und TÜV NORD CERT bieten eine Online-Gültigkeitsprüfung an, und die PDFs sind auf dieser Seite und unter Gebrauchsanweisungen verlinkt.
Bringen Sie Ihren Sicherheitsfragebogen mit
Wir beantworten ihn mit den Menschen, die die Plattform entwickelt haben und betreiben, und gehen die Kontrollen mit Ihrem Team an einer laufenden Installation durch.