Securitate și certificare
Certificat ca dispozitiv medical, auditat pentru securitatea informației.
monaOS este un dispozitiv medical de clasa IIa conform EU MDR. Managementul calității al Clinomic este certificat ISO 13485 de TÜV SÜD, securitatea informației ISO/IEC 27001 de TÜV NORD CERT, iar Clinomic Cloud Services dețin o atestare BSI C5 Type 2 pentru perioada iunie 2025 până în mai 2026 (criterii de bază), auditată de IT AUDIT GmbH.
Certificat
Certificat și atestat, cu fiecare document disponibil pentru descărcare
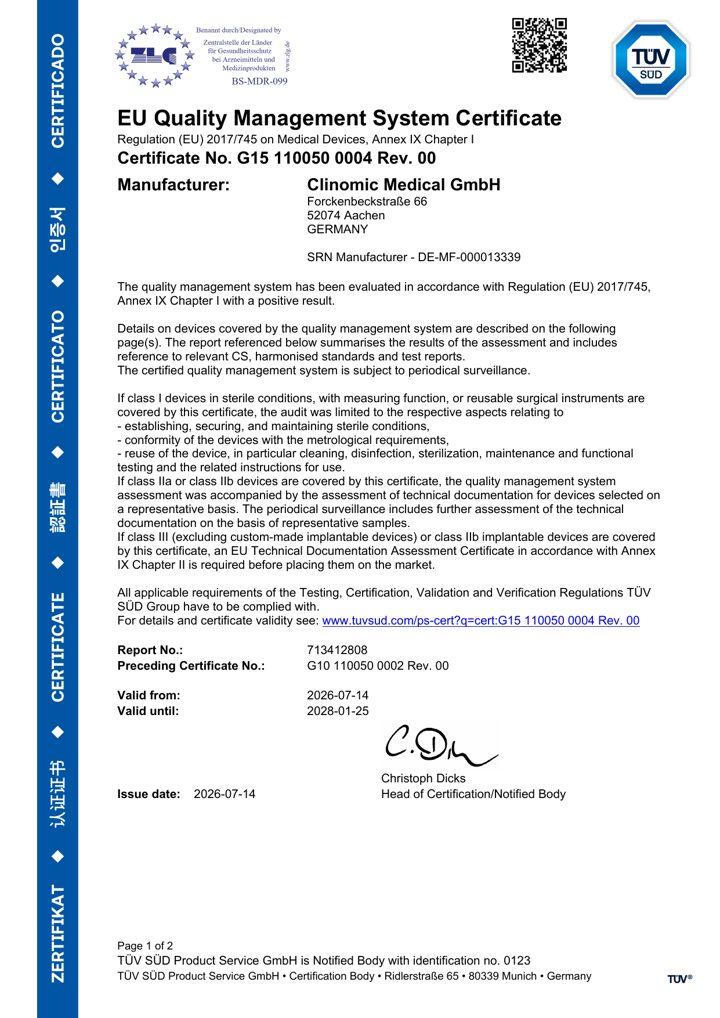
MDR UE, clasa IIa
Certificat UE pentru sistemul de management al calității conform Regulamentului privind dispozitivele medicale, anexa IX, pentru software ca dispozitiv medical de clasa IIa.
- Emis de
- TÜV SÜD Product Service, organism notificat 0123
- Titular
- Clinomic Medical GmbH
- Valabil
- Până la 25 ianuarie 2028
ISO 13485
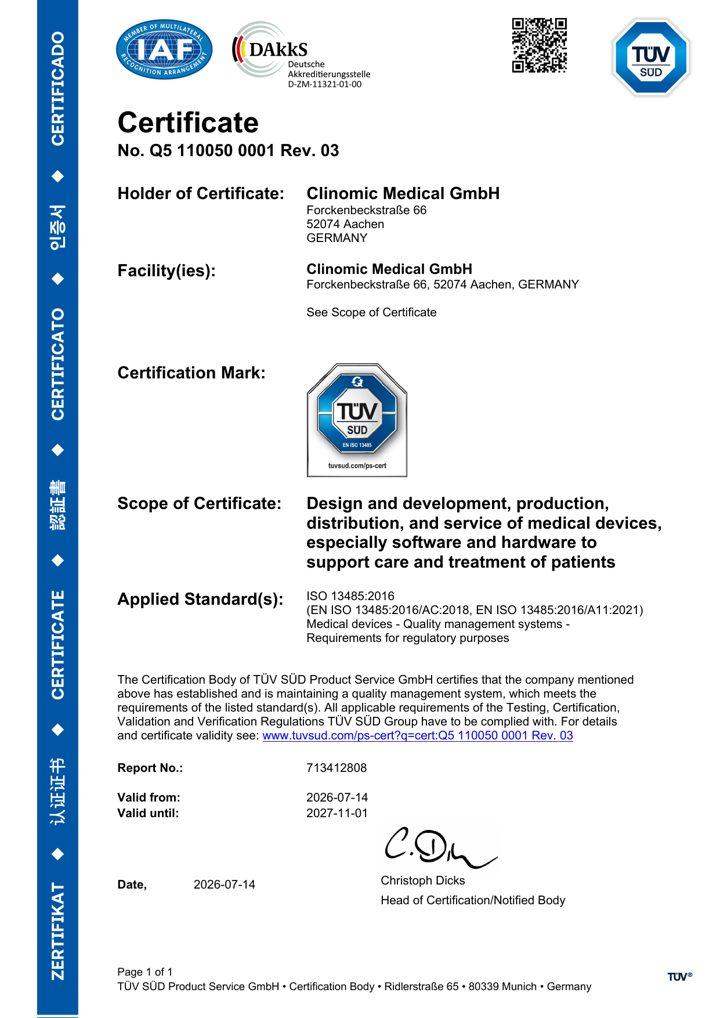
Managementul calității pentru proiectarea, dezvoltarea, producția, distribuția și service-ul dispozitivelor medicale.
- Emis de
- TÜV SÜD Product Service
- Titular
- Clinomic Medical GmbH
- Valabil
- Până la 1 noiembrie 2027
ISO/IEC 27001
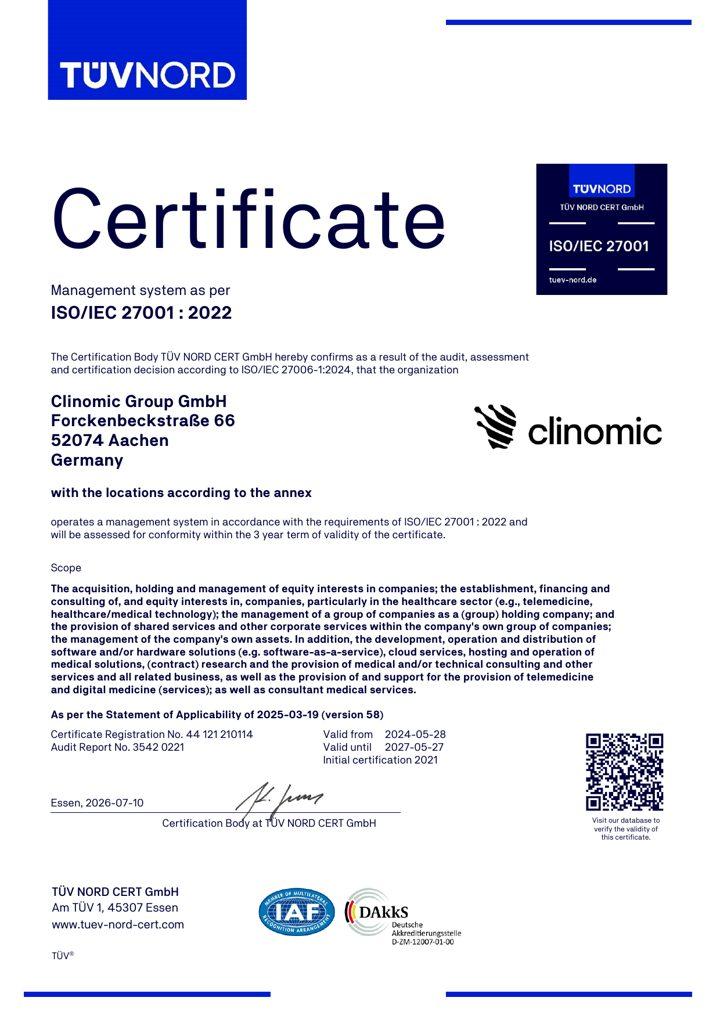
Managementul securității informației pentru grup, inclusiv software as a service, servicii cloud și găzduirea și operarea soluțiilor medicale.
- Emis de
- TÜV NORD CERT
- Titular
- Clinomic Group GmbH, cu locațiile din anexă
- Valabil
- Până la 27 mai 2027
BSI C5 Type 2
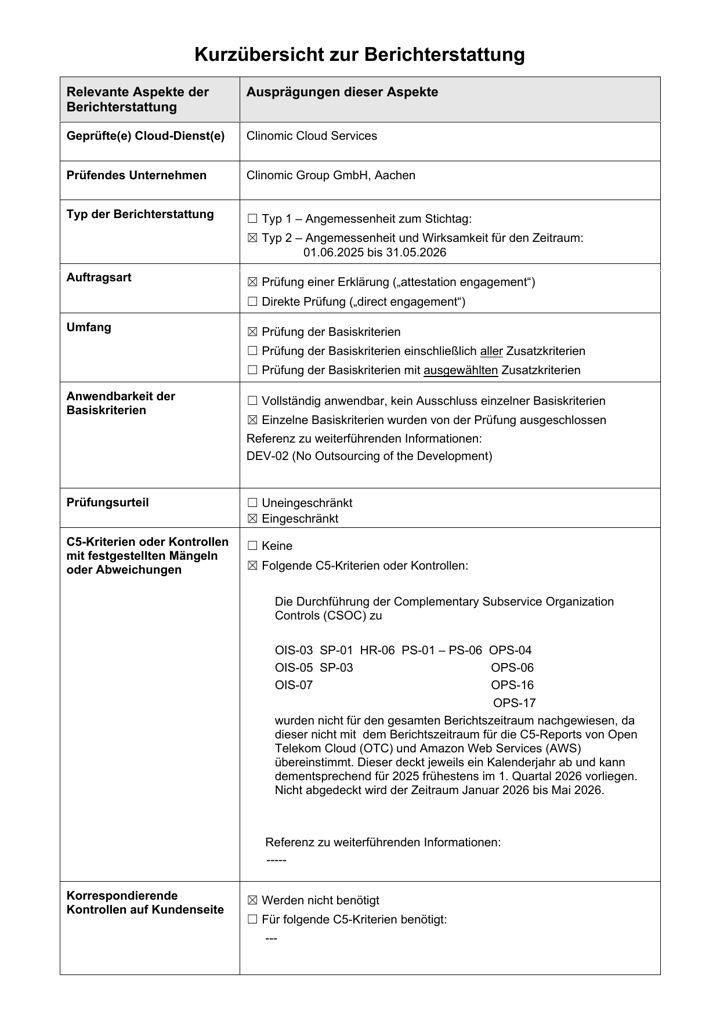
Atestare de tip 2 conform catalogului federal german de securitate cloud (BSI C5) pentru Clinomic Cloud Services.
- Serviciu
- Clinomic Cloud Services
- Perioadă
- Iunie 2025 până în mai 2026, criterii de bază
- Auditor
- IT AUDIT GmbH
- Raport
- Rezumat, în limba germană
În produs
Fiecare înregistrare are un autor, fiecare modificare un istoric
Autentificare personală
Credențialele spitalului sau un ecuson la terminalul de la pat, iar sesiunea se blochează după inactivitate.
O a doua autentificare acolo unde contează
Operațiunile clinice restricționate cer reautentificare înainte de a fi executate.
Roluri care corespund secției
Medic, asistentă, administrator. Modificările introduse de asistente așteaptă confirmarea unui medic.
Fiecare modificare înregistrată
Fiecare salvare poartă numele utilizatorului, cu valoarea câmpului înainte și după.
Multi-tenant, câte un tenant pentru fiecare spital
Datele fiecărui spital sunt separate în stratul de date și în controlul accesului și ajung la propriul tenant printr-o singură conexiune criptată și definită.
Cercetare pe date deidentificate
O etapă de deidentificare se află între dosar și fiecare utilizare secundară.
Întrebări frecvente
Întrebările pe care responsabilii cu securitatea le pun mai întâi
Cine poate vedea datele pacienților?
Utilizatorii autentificați personal, în limitele rolului lor. Rolurile sunt configurate per spital în timpul implementării, iar fiecare acces este atribuibil.
Ce se înregistrează când se modifică o valoare?
Pista de audit înregistrează câmpul, valoarea înainte și după, momentul și numele complet al cadrului medical. Valorile anterioare sunt păstrate, iar înregistrările marcate ca introduse din eroare rămân în pista de audit.
Putem verifica certificatele?
Da. Fiecare certificat menționează organismul de certificare și numărul de înregistrare; TÜV SÜD și TÜV NORD CERT publică online verificări ale valabilității, iar fișierele PDF sunt disponibile pe această pagină și la Instrucțiuni de utilizare.
Aduceți chestionarul dumneavoastră de securitate
Îl completăm cu oamenii care au construit și operează platforma și parcurgem cu echipa dumneavoastră controalele pe o instalare activă.