Bezpieczeństwo i certyfikacja
Certyfikowany jako wyrób medyczny, audytowany pod kątem bezpieczeństwa informacji.
monaOS jest wyrobem medycznym klasy IIa zgodnie z unijnym MDR. System zarządzania jakością Clinomic jest certyfikowany według ISO 13485 przez TÜV SÜD, bezpieczeństwo informacji według ISO/IEC 27001 przez TÜV NORD CERT, a Clinomic Cloud Services posiadają atestację BSI C5 Type 2 za okres od czerwca 2025 do maja 2026 (kryteria podstawowe), z audytem przeprowadzonym przez IT AUDIT GmbH.
Certyfikowane
Certyfikowane i atestowane, z każdym dokumentem do pobrania
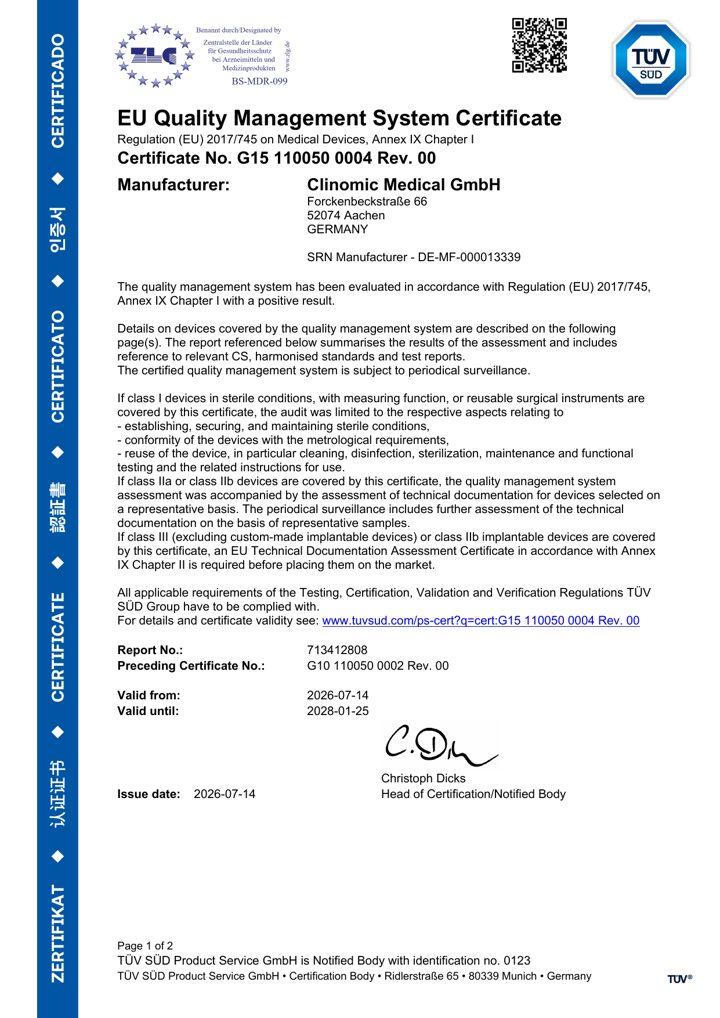
EU MDR, klasa IIa
Unijny certyfikat systemu zarządzania jakością zgodnie z rozporządzeniem w sprawie wyrobów medycznych, załącznik IX, dla oprogramowania jako wyrobu medycznego klasy IIa.
- Wydany przez
- TÜV SÜD Product Service, jednostka notyfikowana 0123
- Posiadacz
- Clinomic Medical GmbH
- Ważność
- Do 25 stycznia 2028
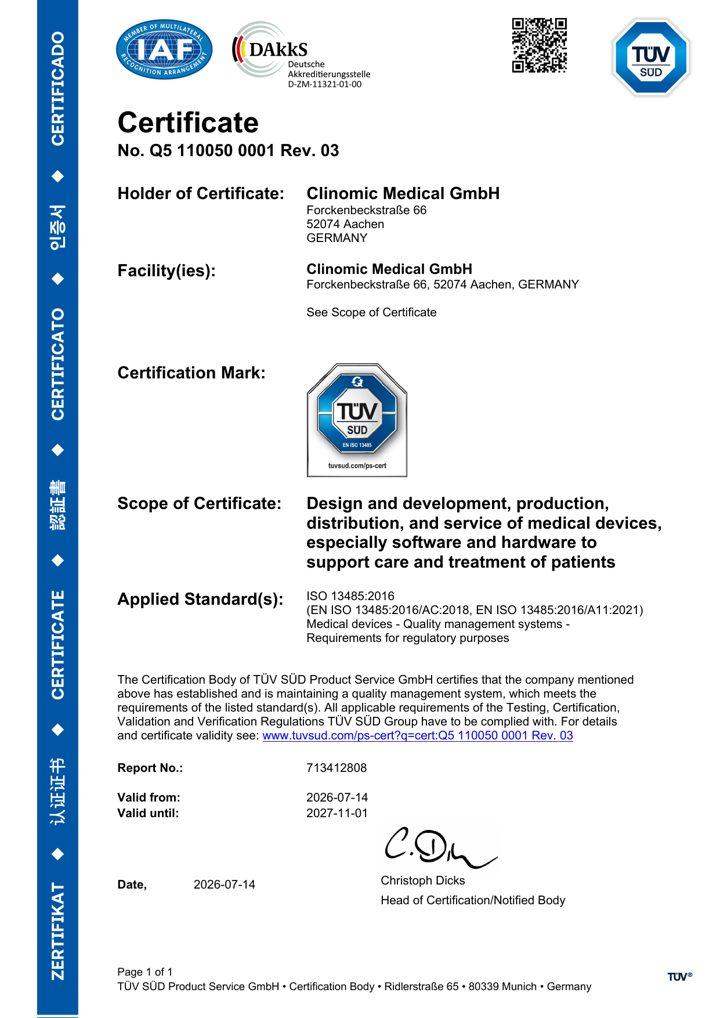
ISO 13485
Zarządzanie jakością w zakresie projektowania, rozwoju, produkcji, dystrybucji i serwisu wyrobów medycznych.
- Wydany przez
- TÜV SÜD Product Service
- Posiadacz
- Clinomic Medical GmbH
- Ważność
- Do 1 listopada 2027
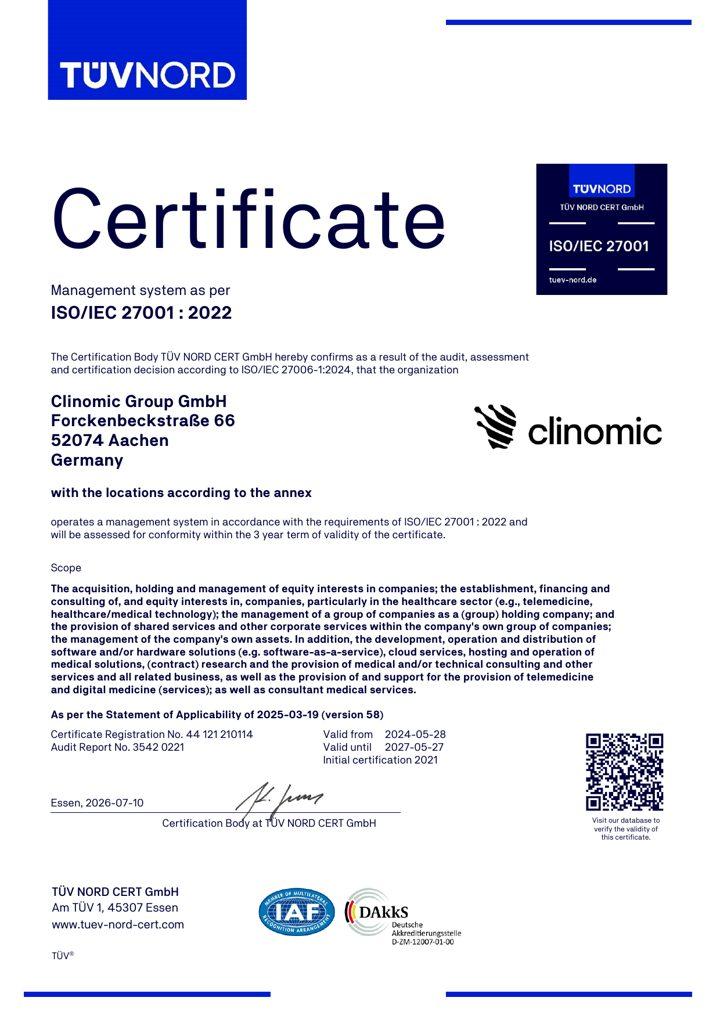
ISO/IEC 27001
Zarządzanie bezpieczeństwem informacji dla grupy, w tym oprogramowanie jako usługa, usługi chmurowe oraz hosting i obsługa rozwiązań medycznych.
- Wydany przez
- TÜV NORD CERT
- Posiadacz
- Clinomic Group GmbH, z lokalizacjami wymienionymi w załączniku
- Ważność
- Do 27 maja 2027
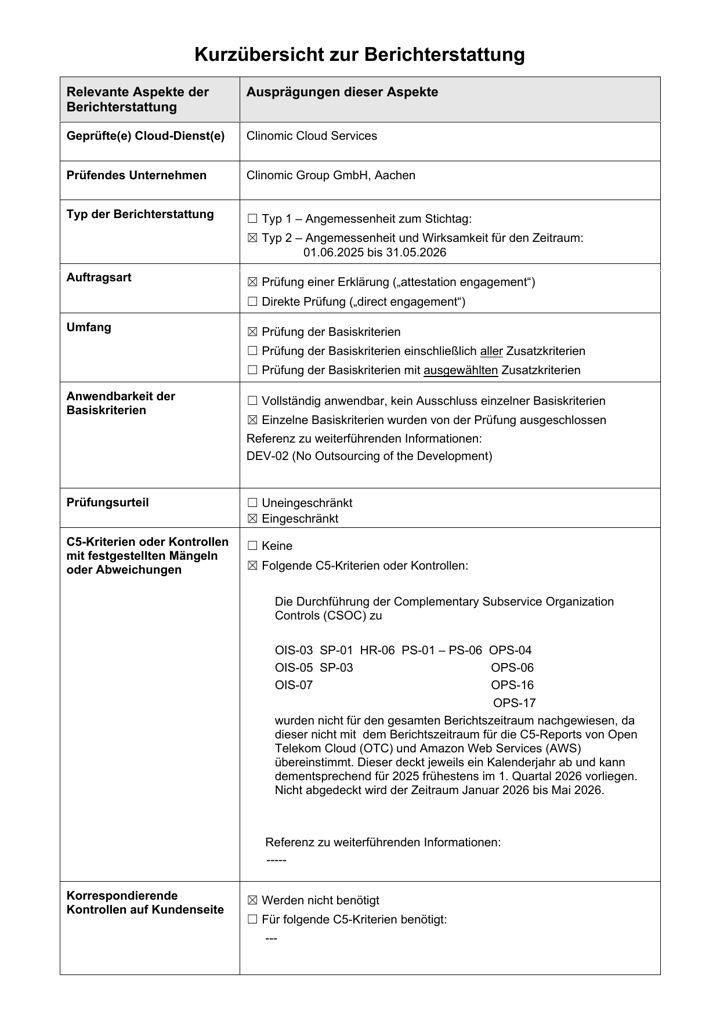
BSI C5 Type 2
Atestacja Type 2 według niemieckiego federalnego katalogu bezpieczeństwa chmury (BSI C5) dla Clinomic Cloud Services.
- Usługa
- Clinomic Cloud Services
- Okres
- Od czerwca 2025 do maja 2026, kryteria podstawowe
- Audytor
- IT AUDIT GmbH
- Raportuj
- Podsumowanie, w języku niemieckim
W produkcie
Każdy wpis ma autora, każda zmiana historię
Osobiste logowanie
Szpitalne dane logowania lub identyfikator przy terminalu przyłóżkowym, a sesja blokuje się po okresie bezczynności.
Ponowne logowanie tam, gdzie to ważne
Operacje kliniczne z ograniczeniami wymagają ponownego uwierzytelnienia przed wykonaniem.
Role dopasowane do oddziału
Lekarz, pielęgniarka, administrator. Zmiany wprowadzone przez pielęgniarstwo czekają na potwierdzenie lekarza.
Każda zmiana zarejestrowana
Każdy zapis zawiera nazwisko osoby, która go dokonała, oraz wartość pola przed zmianą i po niej.
Wielodostępność, jeden tenant na szpital
Dane każdego szpitala są oddzielone w warstwie danych i w kontroli dostępu i docierają do jego własnego tenanta przez jedno szyfrowane, zdefiniowane połączenie.
Badania na danych zdeidentyfikowanych
Między dokumentacją a każdym wtórnym wykorzystaniem znajduje się etap deidentyfikacji.
FAQ
Pytania, które specjaliści ds. bezpieczeństwa zadają najpierw
Kto może widzieć dane pacjentów?
Użytkownicy, którzy zalogowali się osobiście, w ramach swojej roli. Role są konfigurowane dla każdego szpitala podczas wdrożenia, a każdy dostęp można przypisać konkretnej osobie.
Co jest rejestrowane przy zmianie wartości?
Ścieżka audytu rejestruje pole, jego wartość przed i po, czas oraz pełne imię i nazwisko osoby, która dokonała zmiany. Wcześniejsze wartości są zachowywane, a wpisy oznaczone jako wprowadzone błędnie pozostają w ścieżce audytu.
Czy możemy zweryfikować certyfikaty?
Tak. Każdy certyfikat podaje jednostkę certyfikującą i numer rejestracyjny; TÜV SÜD i TÜV NORD CERT publikują weryfikację ważności online, a pliki PDF są podlinkowane na tej stronie i w sekcji Instrukcje używania.
Prześlij nam swój kwestionariusz bezpieczeństwa
Odpowiadamy na niego z osobami, które zbudowały platformę i ją obsługują, i pokazujemy Państwa zespołowi mechanizmy kontrolne na działającej instalacji.