Sécurité et certification
Certifié comme dispositif médical, audité pour la sécurité de l'information.
monaOS est un dispositif médical de classe IIa selon le MDR de l'UE. Le système de management de la qualité de Clinomic est certifié ISO 13485 par TÜV SÜD, sa sécurité de l'information ISO/IEC 27001 par TÜV NORD CERT, et les Clinomic Cloud Services disposent d'une attestation BSI C5 Type 2 pour la période de juin 2025 à mai 2026 (critères de base), auditée par IT AUDIT GmbH.
Certifié
Certifié et attesté, avec chaque document à télécharger
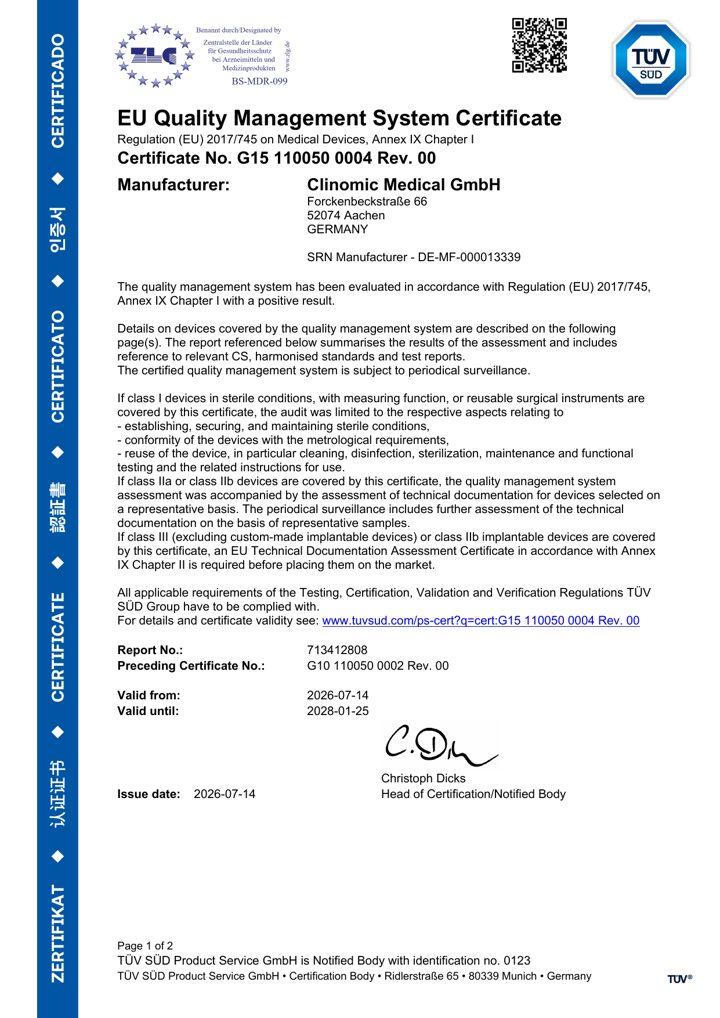
MDR de l'UE, classe IIa
Certificat UE de système de management de la qualité selon le règlement relatif aux dispositifs médicaux, annexe IX, pour un logiciel en tant que dispositif médical de classe IIa.
- Délivré par
- TÜV SÜD Product Service, organisme notifié 0123
- Titulaire
- Clinomic Medical GmbH
- Valide
- Jusqu'au 25 janvier 2028
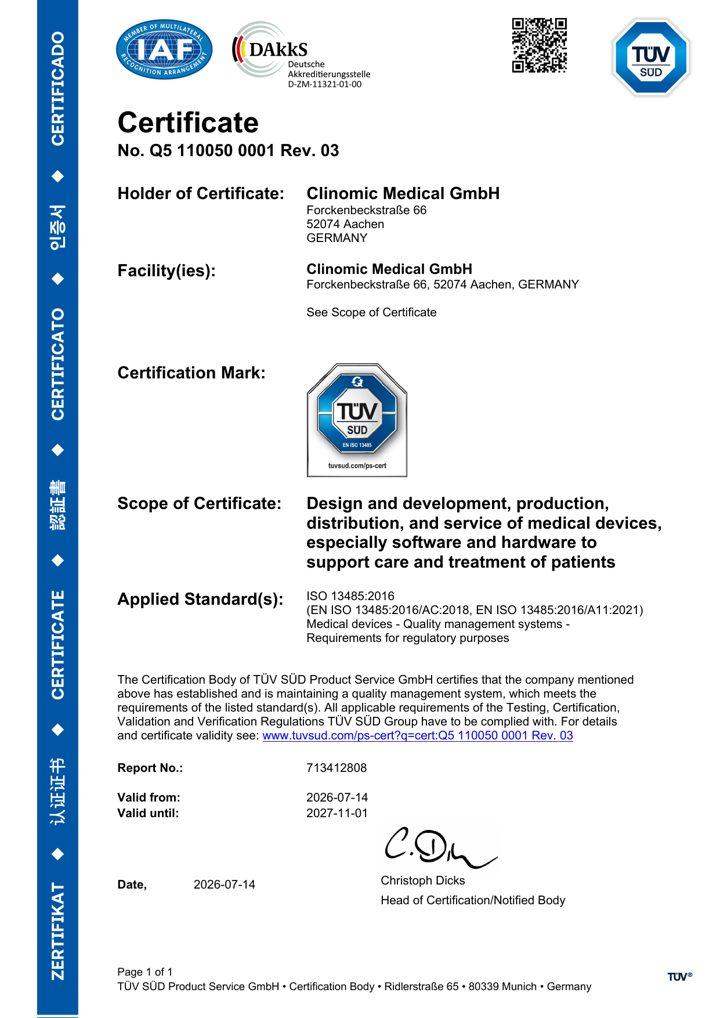
ISO 13485
Management de la qualité pour la conception, le développement, la production, la distribution et le service après-vente de dispositifs médicaux.
- Délivré par
- TÜV SÜD Product Service
- Titulaire
- Clinomic Medical GmbH
- Valide
- Jusqu'au 1er novembre 2027
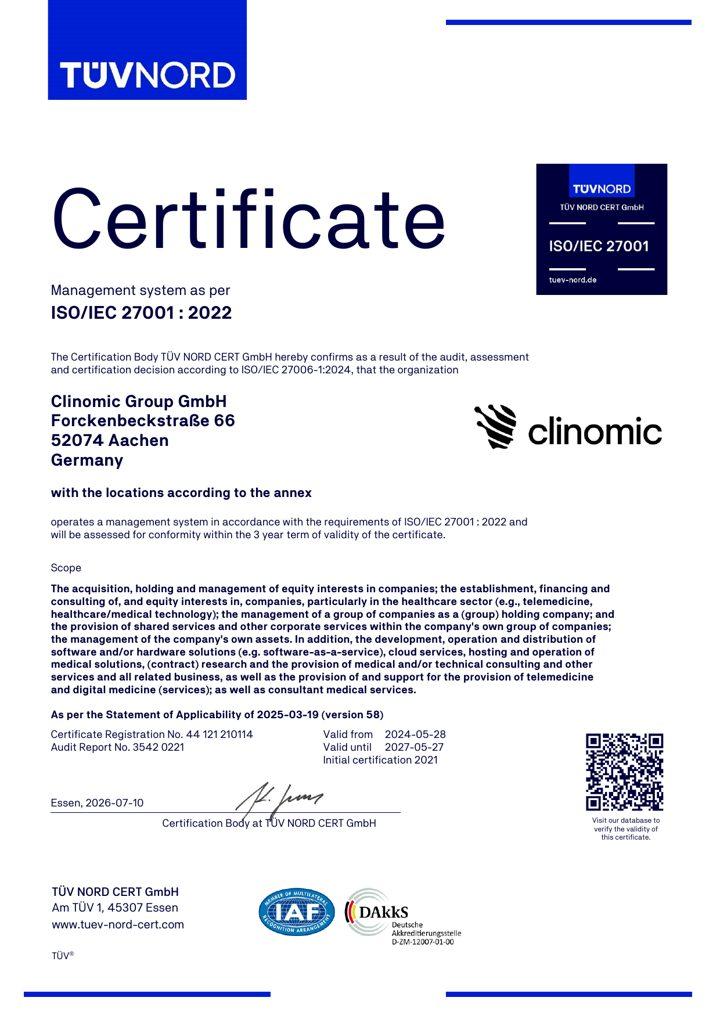
ISO/IEC 27001
Management de la sécurité de l'information pour le groupe, y compris le logiciel en tant que service, les services cloud et l'hébergement et l'exploitation de solutions médicales.
- Délivré par
- TÜV NORD CERT
- Titulaire
- Clinomic Group GmbH, avec les sites figurant en annexe
- Valide
- Jusqu'au 27 mai 2027
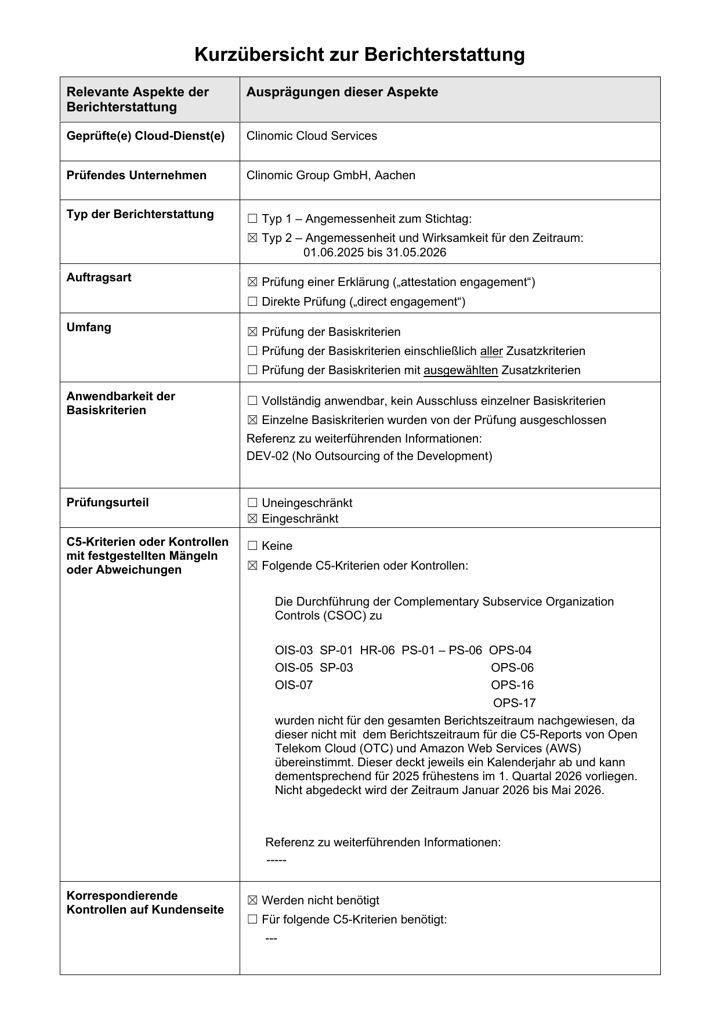
BSI C5 Type 2
Attestation de Type 2 selon le catalogue fédéral allemand de sécurité du cloud (BSI C5) pour les Clinomic Cloud Services.
- Service
- Clinomic Cloud Services
- Période
- De juin 2025 à mai 2026, critères de base
- Auditeur
- IT AUDIT GmbH
- Rapport
- Synthèse, en allemand
Dans le produit
Chaque saisie a un auteur, chaque modification un historique
Authentification personnelle
Identifiants de l'hôpital ou badge au terminal au lit, et la session se verrouille après inactivité.
Une seconde authentification là où cela compte
Les opérations cliniques restreintes demandent une nouvelle authentification avant d'être exécutées.
Des rôles qui correspondent au service
Médecin, infirmier, administrateur. Les modifications saisies par les soins infirmiers attendent la confirmation d'un médecin.
Chaque modification tracée
Chaque enregistrement porte le nom du professionnel, avec la valeur du champ avant et après.
Multi-tenant, un tenant par hôpital
Les données de chaque hôpital sont séparées dans la couche de données et dans le contrôle d'accès, et parviennent à leur propre tenant par une connexion unique, chiffrée et définie.
Recherche sur données désidentifiées
Une étape de désidentification se situe entre le dossier et chaque usage secondaire.
FAQ
Les premières questions des responsables de la sécurité
Qui peut voir les données patient ?
Les utilisateurs connectés personnellement, dans les limites de leur rôle. Les rôles sont configurés par hôpital lors du déploiement et chaque accès est imputable.
Qu'est-ce qui est enregistré quand une valeur change ?
La piste d'audit enregistre le champ, sa valeur avant et après, l'heure et le nom complet du professionnel. Les valeurs antérieures sont conservées, et les saisies marquées comme erronées restent dans la piste d'audit.
Pouvons-nous vérifier les certificats ?
Oui. Chaque certificat indique son organisme de certification et son numéro d'enregistrement ; TÜV SÜD et TÜV NORD CERT publient des vérifications de validité en ligne, et les PDF sont liés sur cette page et sous Instructions d'utilisation.
Apportez votre questionnaire de sécurité
Nous y répondons avec les personnes qui ont construit et exploitent la plateforme, et présentons les contrôles à votre équipe sur une installation en production.